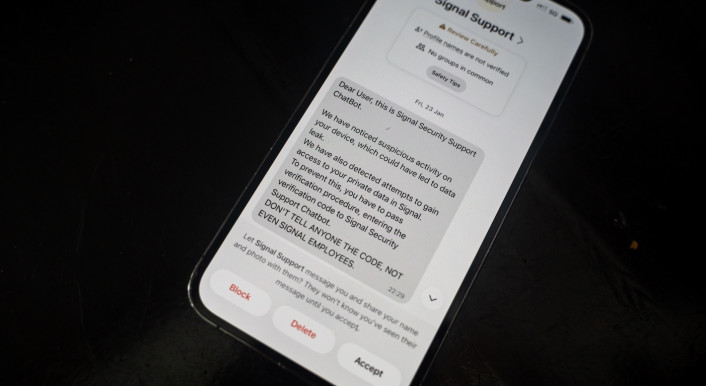
Innenpolitiker verschiedener Bundestagsfraktionen fordern nach einer CORRECTIV-Recherche zu einer laufenden Phishing-Attacke über den Messengerdienst Signal Schritte, um gegen hybride Angriffe Russlands besser gewappnet zu sein.
In der am Dienstag veröffentlichten Recherche hatte CORRECTIV digitale Spuren verfolgt und Verbindungen zwischen den laufenden Attacken auf Politiker, Beamte und Journalisten in Deutschland zu früheren Angriffswellen auf die Ukraine und Moldau aufgezeigt. Mehrere technische Indizien weisen auf eine russische Urheberschaft hin.
Laut dem Bundesamt für Verfassungsschutz, das bereits Anfang Februar auf die Attacke hingewiesen hatte, ohne jedoch Russland zu nennen, läuft die Phishing-Kampagne „seit mehreren Monaten und ist aktuell noch aktiv“. Es würden „täglich weitere Phishing-Nachrichten verschickt“, teilte das Amt auf Anfrage von CORRECTIV mit.
Bitte nehmen Sie sich einen Moment Zeit.
Nachrichten und Recherchen sind unerlässlich, damit Sie sich eine Meinung bilden können. Aber die derzeitigen Bedrohungen der freien Presse und der Medienlandschaft sind alarmierend.
Wir fordern die Bundesregierung auf, Pressefreiheit und die Medienvielfalt in Deutschland umfangreich zu schützen. Machen Sie mit.
Nach den neuen Spuren nach Russland äußerten sich nun die Innenpolitiker aus den Bundestagsfraktionen von CDU, SPD und Grünen auf Anfrage von CORRECTIV. Während die CDU auf geplante Gesetzesvorhaben verweist, kommt von den Grünen deutliche Kritik an der Bundesregierung.
„Eiskaltes Kalkül von Putins Russland“

Laut dem CDU-Politiker Marc Henrichmann, der im Bundestag dem für die Kontrolle der deutschen Nachrichtendienste zuständigen Parlamentarischen Kontrollgremium (PKGr) vorsteht, verdeutlichen die aktuellen Phishing-Angriffe „das eiskalte Kalkül von Putins Russlands, Einfluss auf die deutsche und europäische Politik zu nehmen“.
Solche Angriffe seien mittlerweile „leider Alltag“ geworden, sagte Henrichmann auf Anfrage von CORRECTIV. Seit Jahren versuche Russland gezielt mittels Cyberoperationen Systeme in Deutschland zu kompromittieren, wie etwa beim erfolgreichen Hackerangriff auf den Bundestag 2015.
Bei dem Angriff auf die IT des Bundestages war eine Vielzahl an Daten gestohlen worden, darunter zahlreiche E-Mails von Abgeordneten. Fünf Jahre später hatte der Generalbundesanwalt einen internationalen Haftbefehl gegen einen russischen Hacker erwirkt, der für den russischen Militärgeheimdienst GRU arbeiten soll.
CDU sieht sich in Plänen zur Erweiterung von Befugnissen bestätigt
„Diese hybriden Angriffe sollen das Vertrauen in die Handlungsfähigkeit unseres Staates untergraben und relevante Gesprächs- und Kontaktinformationen abschöpfen“, sagt der CDU-Innenpolitiker Henrichmann. „Deshalb arbeiten wir mit Hochdruck an der notwendigen Stärkung unserer Sicherheitsbehörden auch im digitalen Bereich. Nur wenn wir auch nach außen Stärke zeigen und unsere Nachrichtendienste, die Bundespolizei und das Bundeskriminalamt (BKA) mit klaren Befugnissen ausstatten, können wir solche Angriffe wirksam abwehren.“
Die Pläne der Bundesregierung für eine Gesetzesänderung zur Erweiterung der Befugnisse von Bundespolizei, BKA und des Bundesamtes für Sicherheit in der Informationstechnik befinden sich im Stadium eines Referentenentwurfs. Die Bundesbehörden sollen demnach künftig Angriffe nicht nur erkennen, sondern auch technisch eingreifen können. Dazu gehört laut dem Gesetzesentwurf die Löschung von Daten, die Umleitung von Datenverkehr oder gar die Stilllegung von Systemen.
Fehlende Gesamtstrategie gegen hybride Bedrohung?
Laut dem Fraktionsvize der Grünen-Bundestagsfraktion Konstantin von Notz macht die CORRECTIV-Recherche deutlich, „wie elementar wichtig es ist, sich als Rechtsstaat und Demokratie gänzlich anders als bisher mit diesen sehr ernsten Bedrohungen auseinanderzusetzen.“
Entgegen der Ankündigungen von Bundeskanzler Friedrich Merz (CDU) sei dies aber nicht geschehen. „Obwohl der Kanzler im Rahmen einer Regierungserklärung im vergangenen Herbst Abhilfe versprochen und eine Gesamtstrategie gegen hybride Bedrohungen angekündigt hat, ist hiervon bis heute nichts zu sehen“, sagt von Notz.
„Vielmehr kocht weiterhin jedes Ministerium sein eigenes Süppchen. Eine Koordination durch das Kanzleramt findet nicht wirklich statt. Auch vom Nationalen Sicherheitsrat hört man wenig bis gar nichts mehr. Das alles wird aktuellen sicherheitspolitischen Bedrohungen nicht ansatzweise gerecht.“
Ab wann nennen wir die Akteure?
Der SPD-Bundestagsabeordnete Daniel Baldy warnt davor, die aktuelle Phishing-Attacke zu verharmlosen. „Die Tatsache, dass selbst ein ehemaliger BND-Vize nicht davor gefeit ist, zeigt nicht nur, wie perfide die Attacke ist, sondern auch, dass es Nachholbedarf in diesem Personenkreis aus Behörden, Politik, und Journalismus gibt.“
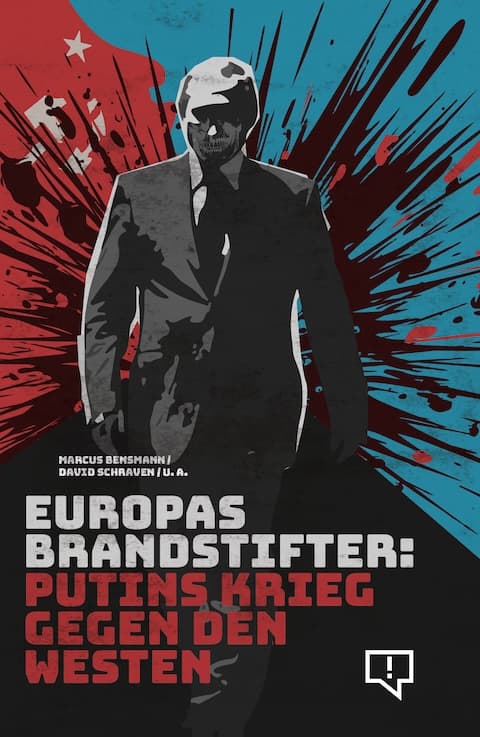
Hybride Attacken, politische Morde, Propaganda und Schmiergelder – das alles im neuen CORRECTIV-Buch „Europas Brandstifter: Putins Krieg gegen den Westen“
Auch Baldy sieht eine Parallele zwischen der laufenden Phishing-Attacke und dem Bundestagshack 2015. Nach der Attacke war lange Zeit unklar, ob und wie die bei dem Angriff erbeuteten Informationen von Russland genutzt werden könnten – wie im aktuellen Fall. „Alle müssen gespannt abwarten, welche Daten abgeflossen sind und was mit ihnen passiert“, so der Abgeordnete, der für die SPD ebenfalls im Parlamentarischen Kontrollgremium des Bundestages sitzt.
Die laufende Attacke wirft bei Baldy die Frage auf, ob Behörden nicht früher und offener kommunizieren sollten. Tatsächlich hatten niederländische und US-Behörden – anders als in Deutschland – direkt russische Akteure als Verantwortliche benannt. „Wir alle müssen uns stärker die Frage stellen, was wir für eine Beweisführung benötigen?“, sagt Baldy. „Wenn es darum geht, öffentlich zu attribuieren, müssen wir klarer sein, selbst wenn wir nur zu 95 Prozent sicher sind.“
Redaktion: Ulrich Kraetzer
Vielleicht kennen Sie das. Die AfD scheint schier unaufhaltsam. Genauso wie der Rechtsruck in ganz Europa. Dazu kommt: Die Situation zuletzt in Ceuta, Krieg im Iran, Frieden ist in der Ukraine noch lange nicht in Sicht und gerade erst haben wir einen Sommer mit einem Rekord an Hitzetoten in Deutschland hinter uns. Von den unfassbaren Waldbränden in Europa will ich gar nicht erst anfangen.
Manchmal möchte man da schon den Kopf in den Sand stecken. Noch eine Krise. Noch eine schlechte Nachricht. Noch eine Debatte, bei der man sich fragt: Wo soll das alles hinführen? Ich glaube, ich spreche für viele, wenn ich sage: An vielen Tagen hat man einfach keinen Bock mehr. Vielleicht kennen auch Sie das Gefühl. Damit sind Sie nicht allein!
Wir von CORRECTIV wollen uns diesem Gefühl nicht länger hingeben. Denn so kann es nicht weitergehen. Deshalb haben wir uns eine neue Aktion ausgedacht und wir glauben, es ist genau das, was wir jetzt brauchen: Gemeinsam mit Ihnen wollen wir 42.000 Mutmeter gehen.
Mutmeter bedeuten für uns: aktiv zu werden und gemeinsam etwas zu schaffen, auf das wir stolz sein können. Gemeinsam setzen wir ein demokratisches Ausrufezeichen in einer extremen Zeit. Wie bei einem Marathon geht es nicht darum, wer am schnellsten ist. Es geht darum, überhaupt loszugehen. Meter für Meter. Schritt für Schritt.