
Seit Ende Oktober ist das AfD-Leak öffentlich. Journalistinnen und Journalisten werten das bisher größte bekannte Datenleck der Partei weiterhin aus. Ende Oktober hatte eine Hackergruppe 281 Gigabyte Daten ins Netz gestellt. Es handelt sich um rund 420.000 E-Mails und frund 49.000 Dokumente aus Mailpostfächern.
Die AfD bestätigte den Hackerangriff zwar, will jedoch keine Detailfragen zu den Inhalten beantworten. Auch die Politik befasst sich mit dem Material: Bundesjustizministerin Stefanie Hubig (SPD) will die Mails für die Prüfung eines möglichen AfD-Verbotsverfahrens heranziehen, sofern sie Belege für die Verfassungsfeindlichkeit der Partei liefern.
Das Leak umfasst E-Mails aus mehr als 13 Jahren, von März 2013 bis September 2026. Unter den gehackten E-Mail-Fächern sind offenbar unter anderem Funktionsadressen der Bundesgeschäftsstelle in Berlin, des Bundesschiedsgerichts sowie der E-Mail-Verkehr der Bundesvorsitzenden Alice Weidel, Ehrenpräsident Alexander Gauland und weiteren Bundes- und Landtagsabgeordneten.
Bitte nehmen Sie sich einen Moment Zeit.
Nachrichten und Recherchen sind unerlässlich, damit Sie sich eine Meinung bilden können. Aber die derzeitigen Bedrohungen der freien Presse und der Medienlandschaft sind alarmierend.
Wir fordern die Bundesregierung auf, Pressefreiheit und die Medienvielfalt in Deutschland umfangreich zu schützen. Machen Sie mit.
In dem Datenmaterial finden sich zahlreiche Affären, interne Konflikte und ein ungewöhnlich ungefilterter Blick in den Maschinenraum der Partei. Ein Überblick:
Die Spendenaffären
Das AfD-Leak offenbart Erkenntnisse über mehrere Spendenaffären der AfD. So legen interne E-Mails nahe, dass Parteichefin Alice Weidel früher von illegalen Zahlungen aus der Schweiz gewusst haben könnte, als sie bislang öffentlich eingeräumt hat. Ihr Kreisverband erhielt für den Bundestagswahlkampf zwischen Juli und September 2017 eine gestückelte, illegale Großspende von insgesamt 132.000 Euro aus der Schweiz. Die AfD musste später eine Strafzahlung von fast 400.000 Euro leisten.
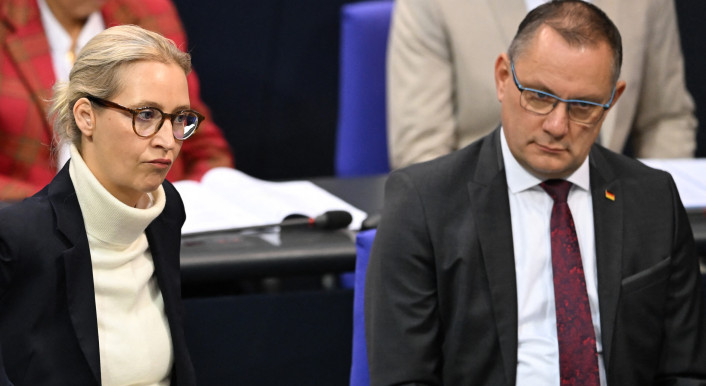
Weidel hatte stets erklärt, erst im September 2017 von der Spende erfahren zu haben. Die geleakten Mails zeichnen nun ein anderes Bild: Wie Recherchen von NDR, WDR und Spiegel zeigen, war Weidel enger in die Abwicklung der Zahlungen eingebunden als bisher bekannt und interessierte sich bereits kurz vor deren Eingang für die entsprechenden Konten.
Wie CORRECTIV mit dem AfD-Datenleck umgeht
Mit mehr als 280 Gigabyte an Daten und etwa 420.000 E-Mails ist das Leak umfangreich. Ein Team von CORRECTIV wertet das Material aus und ordnet es nach den Prinzipien der journalistischen Sorgfaltspflicht ein.
Die Hacker haben das Leak über eine Homepage veröffentlicht. Das Hacker-Team bot das Leak auf zwei Ebenen an. Auf der ersten Ebene, die direkt auf der Homepage einsehbar ist, wurden die E-Mails und Dokumente mithilfe von KI bewertet, kategorisiert und zusammengefasst. Einsehbar sind auf dieser Ebene nur die Zusammenfassungen, nicht aber die Original-Dateien.
Auf einer zweiten Ebene gibt es das Archiv mit 281 Gigabyte als Torrent, also über ein Netzwerk, in dem die Nutzer die Daten direkt untereinander tauschen. Im Datenleck sind sogenannte DKIM-Signaturen (DomainKeys Identified Mail) mit veröffentlicht, das ist ein Verfahren zur E-Mail-Verifikation. Die DKIM ist aber nicht für alle Daten im Leck verfügbar, was die Verifikation erschwert.
CORRECTIV prüft die Echtheit der Daten und verifiziert sie auch selbst. Dass ein Dokument vorliegt, heißt nicht, dass es stimmt. Jede Information, auf die CORRECTIV eine Veröffentlichung stützt, wird vom Team geprüft. Dazu werden Metadaten untersucht, Dokumente und zeitliche Übereinstimmungen verglichen und Angaben aus öffentlich zugänglichen Registern verwendet.
Der Schutz der Daten hat hohe Priorität. CORRECTIV bewahrt das Material gesichert auf und stellt durch technische und organisatorische Maßnahmen sicher, dass Unbefugte keinen Zugriff erhalten.
Die AfD hat das Datenleak in Mitteilungen bestätigt. Die Partei erklärte, keine Anfragen zu dem Leak zu beantworten.
Das Leak gibt auch Aufschluss über einen weiteren Spendenskandal der Partei in Nordrhein-Westfalen. Im Landtagswahlkampf 2017 wurde dort millionenfach eine kostenlose Wahlkampfzeitung namens Extrablatt an Haushalte verteilt, die offen für die AfD warben. Finanziert wurde die Kampagne nicht von der Partei selbst, sondern über einen Verein, hinter dem nach Recherchen von CORRECTIV die Schweizer Werbeagentur Goal AG stand. Die geschätzten Kosten für die Verteilung von rund 4,1 Millionen Exemplaren lagen bei etwa 600.000 Euro. Die AfD behauptete in der Vergangenheit, von der Aktion nichts gewusst zu haben. Denn wäre die Partei in die Kampagne eingebunden gewesen, hätte sie die Kosten als Parteispende ausweisen müssen.
Eine E-Mail aus dem AfD-Leak beweist nun offenbar, dass die Aktion Funktionären der AfD bekannt war. Darin schreibt ein ehemaliges AfD-Mitglied aus Nordrhein-Westfalen 2021, Mitglieder des damaligen Landesvorstands hätten schon vor der Wahl von der Verteilung des Extrablatts gewusst und sogar mit den geplanten Aktionen geprahlt. Der Verfasser bestätigte CORRECTIV die Echtheit der E-Mail. Die Nachricht könnte für die seit Jahren laufenden Prüfungen der Bundestagsverwaltung relevant sein: Ende 2027 verjähren mögliche Verstöße im Zusammenhang mit dem Rechenschaftsjahr 2017.
Umgang mit dem Verfassungsschutz
Die Partei setzt sich schon lange intensiv mit der Gefahr eines möglichen Parteiverbots und der Beobachtung durch den Verfassungsschutz auseinander. Das zeigt eine Recherche von CORRECTIV. Bereits 2017 warnte die damals stellvertretende Bundesvorsitzende Beatrix von Storch ihre Parteikollegen vor einem möglichen Parteiverbot. Die Begründung im damals gefällten NPD-Urteil des Bundesverfassungsgerichts könne auch der AfD gefährlich werden, schrieb sie. 2019 ließ die AfD eine PR-Strategie entwickeln, die sie als „Grundgesetz-Partei“ darstellen und den Verfassungsschutz als politisches Instrument gegen die Opposition diskreditieren sollte.
Wie bemüht die AfD war, dem Verfassungsschutz keine Angriffsfläche zu bieten, zeigt eine Handreichung aus Niedersachsen. In der wird vorgeschlagen, die Social-Media-Auftritte von Mandats- und Amtsträgern zu kontrollieren und keine Beiträge stehen zu lassen, „über die sich der Verfassungsschutz freut“. Gleichzeitig zeigt das Leak an mehreren Stellen, dass die Partei bei dem Umgang mit Extremisten in den eigenen Reihen unterschiedlich konsequent vorgeht: Während einzelne Mitglieder wegen NS-Symbolik ausgeschlossen werden sollten, soll ein Funktionär mit Verbindungen zur Identitären Bewegung trotz interner Warnungen weiter für die AfD aktiv sein.
Der BR rekonstruierte einen ähnlichen Fall: Rüdiger Imgarts Kreisverband wollte ihn 2016 wegen rassistischer Äußerungen und möglicher Kontakte zur damaligen NPD aus der Partei werfen. Das Bundesschiedsgericht hob die Sanktionen jedoch aus formalen Gründen auf. Imgart blieb in der Partei und wurde 2018 auf Vorschlag der AfD in Bayern sogar zum Verfassungsrichter gewählt.
Auch die Süddeutsche Zeitung hat zum Umgang der Partei mit dem Verfassungsschutz recherchiert. Bereits im September 2018 soll Alice Weidel ihre Parteikollegen gewarnt haben: „Wir haben den VS vor der Tür!“ Im Juli 2026 verschickte der AfD-Landesverband Mecklenburg-Vorpommern einen Leitfaden, der Mitglieder anwies, Gespräche mit Verfassungsschützern abzulehnen, keine Auskünfte zu geben und Kontaktversuche zu dokumentieren.
Die Radikalisierung der Partei
Zwischen 2015 und 2017 grenzte sich Alice Weidel intern noch deutlich vom rechten Flügel der Partei ab. Welt und Focus berichteten über geleakte E-Mails, die zeigen, wie sie vor Björn Höcke und anderen Vertretern des Rechtsaußen-Lagers warnte und den Verlust der bürgerlichen Mitte und eine Beobachtung durch den Verfassungsschutz fürchtete. „Die bürgerliche ‚Mitte‘ wendet sich mit Grausen von uns ab“, schrieb sie an ihre Vorstandskollegen und forderte: „Wacht endlich auf!“ Heute ist der Einfluss des Höcke-Lagers in der Führung fest verankert: Im Juli 2026 wurde mit Stefan Möller ein enger Vertrauter Höckes zum stellvertretenden Bundessprecher gewählt.

Laut Table.Media haben auch andere AfD-Funktionäre vor einer Radikalisierung gewarnt. Der frühere Vize-AfD-Bundessprecher und Berliner Landeschef Georg Pazderski kritisierte etwa Hans-Thomas Tillschneider, den heutigen Vize-Landtagspräsidenten von Sachsen-Anhalt, als jemanden, der die Partei immer weiter nach rechts verschiebe. Doch diese Warnungen blieben folgenlos. Kritiker verließen die AfD, während Tillschneider heute zu den führenden Funktionären in Sachsen-Anhalt zählt.
Konservativ bis rechtsextrem: Die AfD ist breit vernetzt
Das Leak belegt außerdem an vielen Stellen, wie eng die AfD mit rechtsextremen Aktivisten zusammenarbeitet. Ein Beispiel, das der Spiegel recherchiert hat, ist Patrick S., ein gewaltbereiter Neonazi, der unter anderem wegen eines Angriffs auf einen grünen Bundestagsabgeordneten verurteilt wurde und sich bald erneut vor Gericht verantworten muss. Er verdient offenbar Geld mit Grafikdienstleistungen für die AfD.
Der SWR hat einen ähnlichen Fall recherchiert: Michael S. aus Stuttgart, der laut der Heinrich-Böll-Stiftung der rechtsextremen Identitären Bewegung (IB) zugerechnet wird, soll im Landtagswahlkampf in Mecklenburg-Vorpommern offenbar 38.000 Euro von der AfD erhalten haben. Er hatte unter anderem einen Wahlwerbespot, ein Video zum Wahlkampfauftakt und die Begleitung des Wahlkampfs durch ein Filmteam in Rechnung gestellt. Die IB steht offiziell auf der Unvereinbarkeitsliste der AfD.
Eine CORRECTIV-Recherche gibt zudem Einblick, wie sich AfD und die alt- und neurechte Szene in diskreten Hinterzimmer-Runden begegnen. In verschiedenen Gesprächskreisen wie dem „Godesberger Pressestammtisch“ werden Menschen zusammengebracht, die auf den ersten Blick nichts miteinander zu tun haben: Wissenschaftler, Unternehmer, Vertreter von AfD, Grüne, FDP und CDU, aber auch Burschenschafter und Teile der Identitären Bewegung (IB). Manche der Runden dienen der reinen Vernetzung, in anderen wurde in der Vergangenheit auch Geld für Projekte der IB gesammelt.
Dass die Kontakte zwischen AfD und konservativem Umfeld auch über solche Runden hinausreichen, zeigt eine Recherche der Zeit. Demnach beriet der Chef des Meinungsforschungsinstituts Insa, Hermann Binkert, Alice Weidel im Jahr 2017 offenbar mehrfach zu politischen Themen. Unter anderem sandte er ihr Argumente für ihren Auftritt in der ZDF-Talkshow „Maybrit Illner“. Kurz vor der Bundestagswahl 2017 bot er ihr zudem an, weitere Fragen in eine Umfrage aufzunehmen: „Intern, vertraulich und kostenfrei“. Binkert hatte zuvor bestritten, Weidel über die Umfragen hinaus politisch beraten zu haben.
Umgang mit sicherheitsrelevanten Dokumenten
Das Leak zeigt auch, wie lax Mitarbeiter des AfD-Politikers Markus Frohnmaier mit sensiblen Regierungsinformationen umgingen. Laut einer ZDF-Recherche leiteten sie 2018 regelmäßig als „Verschlusssache – Nur für den Dienstgebrauch“ eingestufte Dokumente an seine private Mailadresse weiter. Dazu gehörten Protokolle des Auswärtigen Amtes zu den Verhandlungen in der Ukraine und zum Giftanschlag auf einen russischen Ex-Agenten in Großbritannien sowie wöchentliche Lageberichte des Verteidigungsministeriums zu Auslandseinsätzen der Bundeswehr.
Brisant ist auch Frohnmaiers Kontakt zu einem Vertreter des Assad-Regimes. Nach einem Treffen mit dem syrischen UN-Botschafter in New York im Juli 2018 stellte Frohnmaier ihm offenbar Informationen über ein Hilfsprogramm für syrische Flüchtlinge in Aussicht. Sein Büro ließ dazu ein Dossier des Wissenschaftlichen Dienstes ins Arabische übersetzen. Ob es tatsächlich weitergegeben wurde, geht aus den geleakten E-Mails nicht hervor.
Keine Datensicherheit für Spender und Journalisten
Nicht nur mit Regierungsdokumenten ist die AfD fahrlässig umgegangen, sondern auch mit Daten von Wahlberechtigten, Spendern oder Journalisten.
Nach einer Recherche des Tagesspiegels finden sich im Leak die persönlichen Daten von rund 8.700 Parteispendern. Darunter: Namen, Beträge, Bankdaten sowie E-Mail- und Adressen aus mehr als zehn Jahren. Die Partei hätte diese Daten nach Einschätzung von Fachleuten größtenteils gar nicht mehr vorhalten dürfen, da Angaben zu Spenden unter 10.000 Euro pro Jahr nach dem Parteiengesetz gelöscht werden müssen. Die Berliner Datenschutzbehörde prüft den Fall. Der AfD könnte deswegen ein Bußgeld drohen.
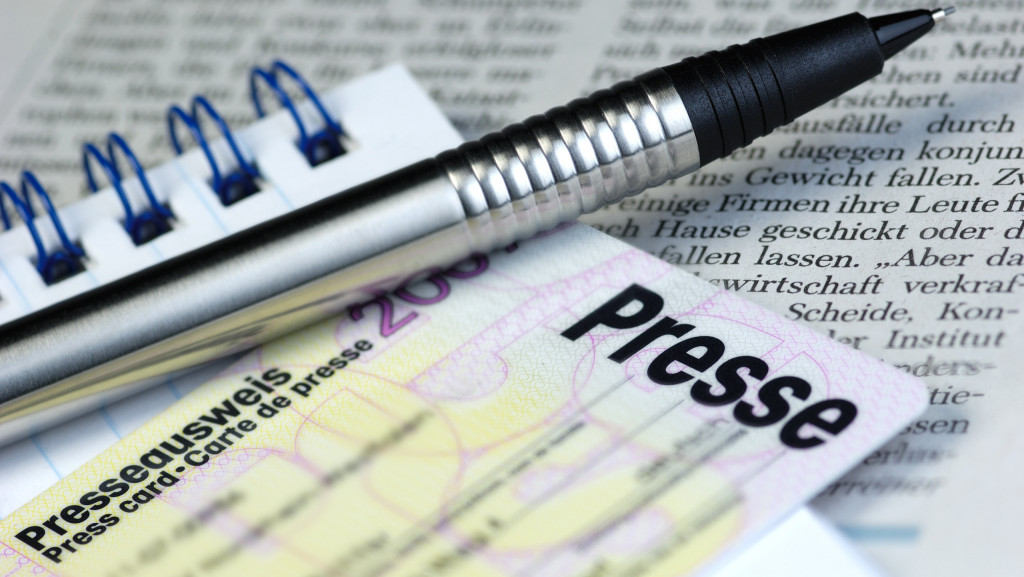
Das Leak zeigt auch einen laxen Umgang der AfD mit Daten von Journalisten. Wie CORRECTIV recherchierte, waren Presseausweis-Daten von mindestens 1.000 Medienschaffenden offenbar über Jahre öffentlich auf der Webseite der Partei abrufbar. Jeder, der den Link kannte, konnte sie einsehen. Teils mit Privatanschriften, die üblicherweise auf den Ausweisen stehen und etwa für die Akkreditierung bei Parteitagen verlangt werden. Die AfD löschte die Dateien erst von ihrer Webseite, nachdem CORRECTIV sie damit konfrontiert hatte. Eine Anfrage ließ sie unbeantwortet. Die Berliner Datenschutzbehörde hat ein Prüfverfahren eingeleitet.
Nach Recherchen der Zeit und des Handelsblatts trägt auch die AfD Verantwortung für den unzureichenden Schutz der Daten junger Wahlberechtigter, die nach einem Hackerangriff im Netz veröffentlicht wurden. Die Partei hatte bei nahezu allen Meldebehörden in Mecklenburg-Vorpommern Datensätze angefordert, um junge Menschen im Wahlkampf postalisch anzuschreiben. Mindestens acht Behörden übermittelten insgesamt rund 5480 Datensätze. Insgesamt waren mindestens 23.000 Erstwähler vom Datenleck betroffen. Die Behörden übermittelten die Daten vielfach unverschlüsselt per E-Mail. Die AfD wies die Verantwortung für die unsichere Übermittlung zunächst zurück und verwies auf die Behörden. Der Landesdatenschutzbeauftragte hat mehrere Prüfverfahren eingeleitet, um mögliche Datenschutzverstöße zu untersuchen.
Redaktion und Faktencheck: Stella Hesch


