Die US-Polizeibehörde FBI hat mehrere Internetadressen beschlagnahmt, die CORRECTIV im März als Teil einer breit angelegten Phishing-Kampagne über die Messenger Signal und WhatsApp identifiziert hatte. Die Behörde rechnet die Seiten russischen Geheimdiensten zu und hat für Hinweise auf die Hinterleute eine Belohnung von bis zu zehn Millionen US-Dollar ausgerufen.
Die USA werfen den russischen Verantwortlichen vor, mit der Phishing-Masche auf aktuelle und ehemalige US-amerikanische und internationale Regierungsbeamte, Militärangehörige, Politiker, Journalisten und wichtige Amtsträger in der Ukraine abzuzielen.
Im April erreichte die Angriffswelle in Deutschland ihren Höhepunkt. Damals wurde bekannt, dass zu den Opfern der mutmaßlich russischen Phishing-Attacke die Bundestagspräsidentin Julia Klöckner (CDU) zählte. Die Bundesanwaltschaft ermittelt in diesem Zusammenhang wegen des Anfangsverdachts der Spionage. Die Ermittlungen dauerten an, sagte die Sprecherin der Behörde CORRECTIV.
Bitte nehmen Sie sich einen Moment Zeit.
Nachrichten und Recherchen sind unerlässlich, damit Sie sich eine Meinung bilden können. Aber die derzeitigen Bedrohungen der freien Presse und der Medienlandschaft sind alarmierend.
Wir fordern die Bundesregierung auf, Pressefreiheit und die Medienvielfalt in Deutschland umfangreich zu schützen. Machen Sie mit.
Die beschlagnahmten Internetadressen führten zu russischer Software
CORRECTIV hatte in einer Recherche die digitalen Spuren der Angreifer in Richtung Russland verfolgt und aufgedeckt, dass für einen Teil der Kampagne ein Programm namens „Defisher“ verwendet wurde, das noch 2024 in russischen Hackerforen beworben wurde. Später berichtete der Spiegel über eine Analyse von IT-Sicherheitsexperten der Menschenrechtsorganisation Amnesty International, wonach auch ein zweites Phishing-Tool in russischer Sprache programmiert wurde und eine russische Benutzerführung aufwies.
Bereits Ende Juni hat das FBI die Beschlagnahmung von 26 Internetadressen im Zusammenhang mit den Phishing-Attacken bekannt gegeben. Wie CORRECTIV nun feststellen konnte, waren darunter mindestens sechs Adressen, die Hinweise darauf geben, dass das Tool „Defisher“ dort verwendet wurde. Einige der Adressen finden sich in der Liste, die CORRECTIV Ende März zusammen mit dem Artikel veröffentlicht hatte.
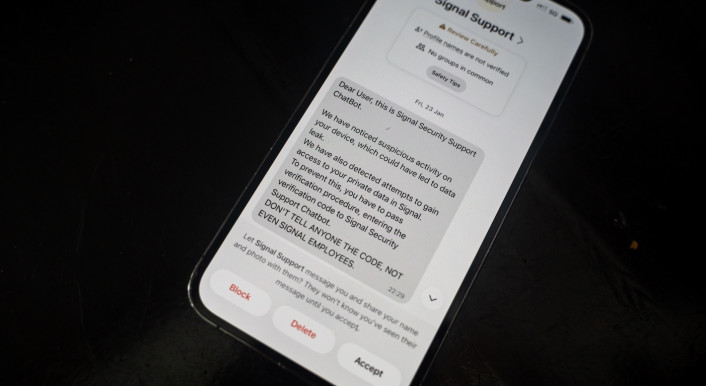
Bei der Signal-Phishing-Kampagne erhalten die Zielpersonen eine Nachricht von einem Account namens „Signal Support“ oder „Signal Security ChatBot“. Dieser gibt vor, dem Messenger anzugehören. Tatsächlich stammt dieser Account von den Angreifern, denen das FBI und IT-Sicherheitsexperten den vorläufigen Namen „UNC5792“ gegeben haben.
FBI warnte zuletzt vor neuer Phishing-Methode
Hybride Attacken, politische Morde, Propaganda und Schmiergelder – das alles im neuen CORRECTIV-Buch „Europas Brandstifter: Putins Krieg gegen den Westen“
Wer die Instruktionen in der Nachricht befolgt, verliert den Zugriff auf den eigenen Account. Dann können die Angreifer die Signal-Kontakte einsehen, Nachrichten versenden und eingehende Mitteilungen lesen. In der jüngsten Warnung des FBI wird eine weitere Methode beschrieben, wonach es die Gruppe auf den Backup-Schlüssel abgesehen hat.
In einem anderen Schema können die Angreifer über einen gekaperten Signal-Account Links an Kontakte verschicken. Diese sehen aus wie Einladungen in WhatsApp-Gruppen, führen in Wahrheit aber auch auf Phishing-Seiten. Die verschiedenen Angriffsarten und wie sich Nutzerinnen und Nutzer schützen können, hat CORRECTIV in einem FAQ zusammengefasst.
Redigatur und Faktencheck: Isabel Knippel
Vielleicht kennen Sie das. Die AfD scheint schier unaufhaltsam. Genauso wie der Rechtsruck in ganz Europa. Dazu kommt: Die Situation zuletzt in Ceuta, Krieg im Iran, Frieden ist in der Ukraine noch lange nicht in Sicht und gerade erst haben wir einen Sommer mit einem Rekord an Hitzetoten in Deutschland hinter uns. Von den unfassbaren Waldbränden in Europa will ich gar nicht erst anfangen.
Manchmal möchte man da schon den Kopf in den Sand stecken. Noch eine Krise. Noch eine schlechte Nachricht. Noch eine Debatte, bei der man sich fragt: Wo soll das alles hinführen? Ich glaube, ich spreche für viele, wenn ich sage: An vielen Tagen hat man einfach keinen Bock mehr. Vielleicht kennen auch Sie das Gefühl. Damit sind Sie nicht allein!
Wir von CORRECTIV wollen uns diesem Gefühl nicht länger hingeben. Denn so kann es nicht weitergehen. Deshalb haben wir uns eine neue Aktion ausgedacht und wir glauben, es ist genau das, was wir jetzt brauchen: Gemeinsam mit Ihnen wollen wir 42.000 Mutmeter gehen.
Mutmeter bedeuten für uns: aktiv zu werden und gemeinsam etwas zu schaffen, auf das wir stolz sein können. Gemeinsam setzen wir ein demokratisches Ausrufezeichen in einer extremen Zeit. Wie bei einem Marathon geht es nicht darum, wer am schnellsten ist. Es geht darum, überhaupt loszugehen. Meter für Meter. Schritt für Schritt.